Konton, tvåfaktorsautentisering och API-token
Bucket & Code Server IDE har egna konton: ett konto loggar in i panelen, Git, SVN, Bucket och editorn med samma namn och lösenord. QTS-konton fungerar inte här. Guiden beskriver tvåfaktorsautentisering, de lösenord git och WebDAV då använder, API-token för skript och hur åtkomst återställs efter för många felaktiga lösenord.
- Rollerviewer, member, developer, admin
- 2FAen kod från telefonen
- Klienteråtkomsttoken, applösenord
- Tokenför skript och CI
- Spärraroch vägen tillbaka
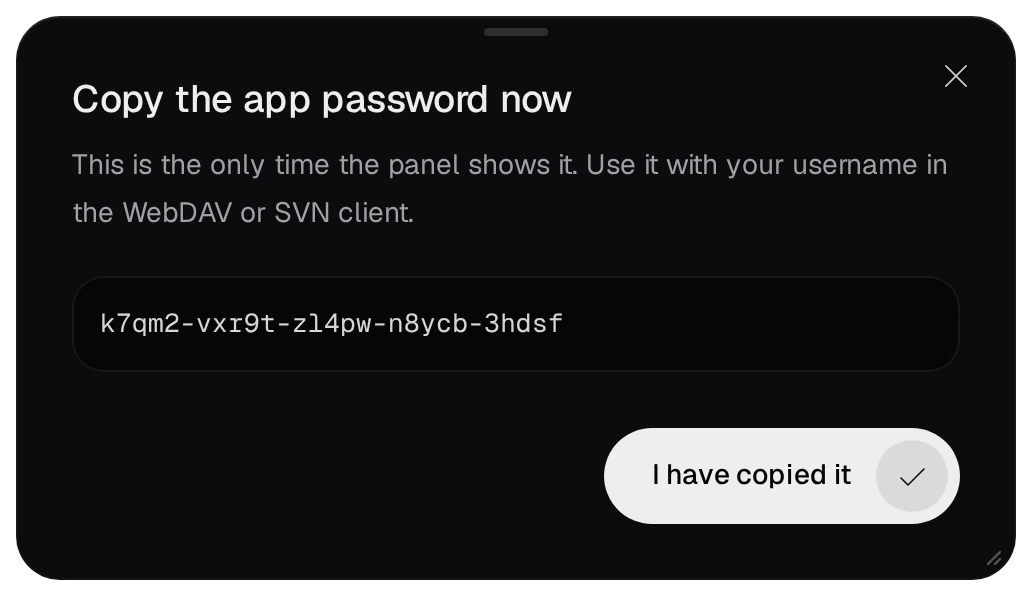
Bilderna visar panelen med fälten ifyllda enligt guiden. Utvecklaren heter ola och administratören ewa; QR-koden är suddig och nyckeln, applösenordet och tokenen är exempel. Bilderna av tvåfaktorsautentisering och applösenord kommer från panelens testdata.
01Roller
| Roll | Behörighet |
|---|---|
| viewer / member | viewer läser panelen; Backups, Storage, Users och Logs är för administratörer. member skriver även till Git, SVN och Bucket där skrivåtkomst har getts, men får ingen editor och inga cronjobb eller byggen. Ingen av rollerna skapar Git-arkiv eller organisationer. member får inte pusha till ett Git-arkiv som ägs eller administreras av ett konto under developer, eller när CI är på till ett arkiv med Actions på |
| developer | öppnar även editorn, bygger appar, kör egna cronjobb och publicerar paket i NAS:ens paketförråd (en administratör listar dem) |
| admin | allt: konton, inställningar, lagring, nätverk, moduler, aktivering av appar och inläsning av kärnmoduler |
Rollen developer har root-behörighet på NAS:en: editorns terminal, utvecklarens cronkommandon och CI-flöden i arkiv som kontot kan pusha till körs som root. Ge rollen bara till personer som du skulle anförtro NAS:ens administratörslösenord. Slå på tvåfaktorsautentisering för varje developer och admin innan något publiceras på internet.
02Slå på tvåfaktorsautentisering
Varje konto slår på funktionen för sig under Your account (knappen längst ner i aktivitetsfältet).
- Tryck på Set up two-factor authentication.
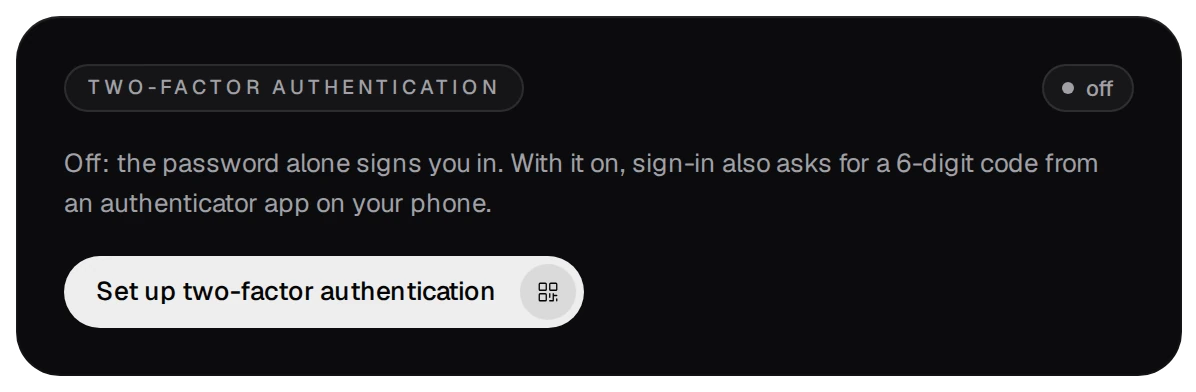
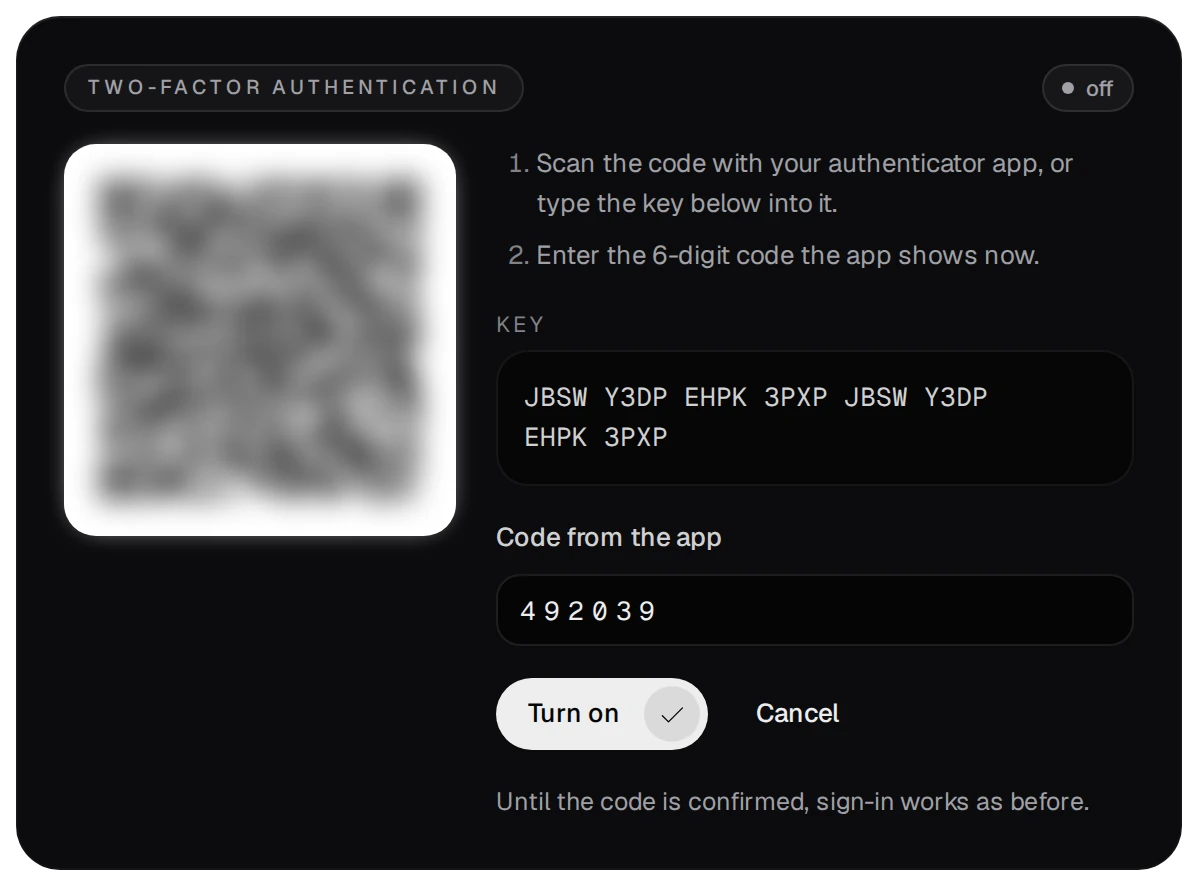
- Skanna QR-koden med en autentiseringsapp i telefonen eller skriv in nyckeln där. Ange appens aktuella sexsiffriga kod och tryck på Turn on. Tills koden bekräftats fungerar inloggningen som tidigare.
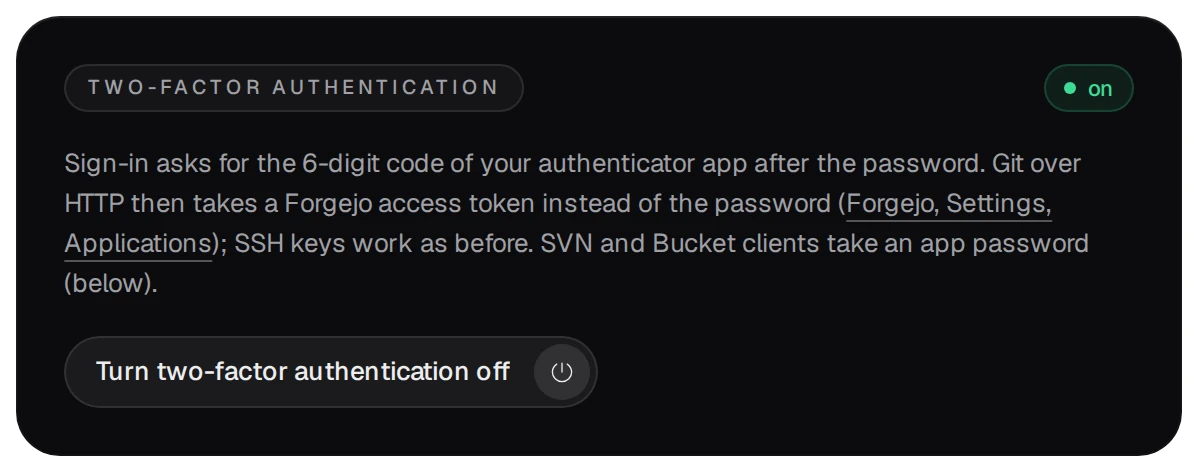
- Nu kräver inloggningen en kod efter lösenordet.
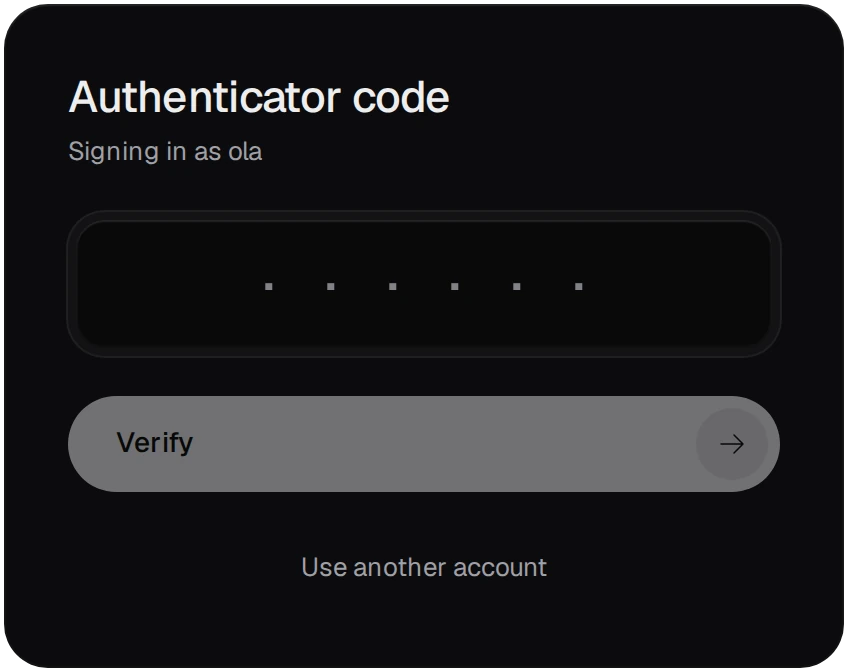
- En kod har 6 siffror och ändras var 30:e sekund. Koder 30 sekunder före eller efter godtas också. Samma kod godtas aldrig två gånger.
- Om en ny kod inte fungerar går telefonens klocka troligen fel: slå på automatisk tid.
- Att slå av tvåfaktorsautentisering kräver ditt lösenord.
03Git, SVN och Bucket med tvåfaktorsautentisering
När tvåfaktorsautentisering är på tar git-, SVN- och WebDAV-klienter inte längre kontolösenordet. De använder:
- Git över HTTP eller HTTPS: en Forgejo-åtkomsttoken, skapad i Forgejo under Settings → Applications. SSH-nycklar fungerar som tidigare.
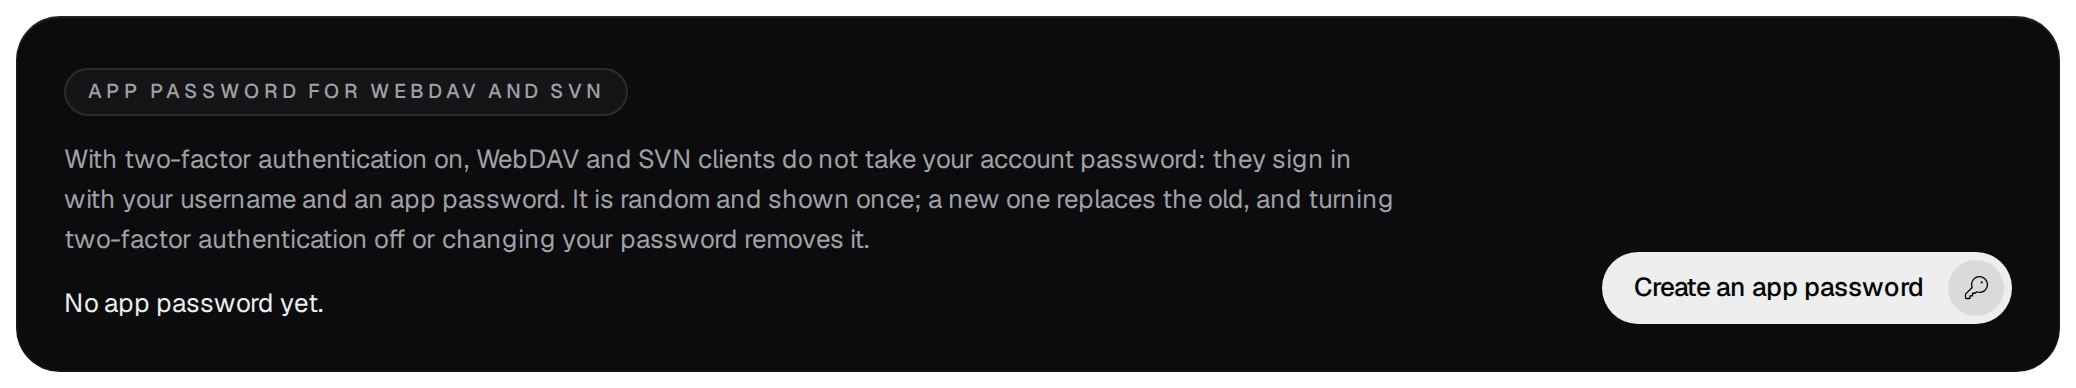
- SVN- och WebDAV-klienter: ett applösenord, skapat under Your account. Det har 25 slumpmässiga tecken i fem grupper och visas en gång. Ett nytt ersätter det gamla; ett ändrat kontolösenord eller avstängd tvåfaktorsautentisering tar bort det.
04API-token för skript och CI
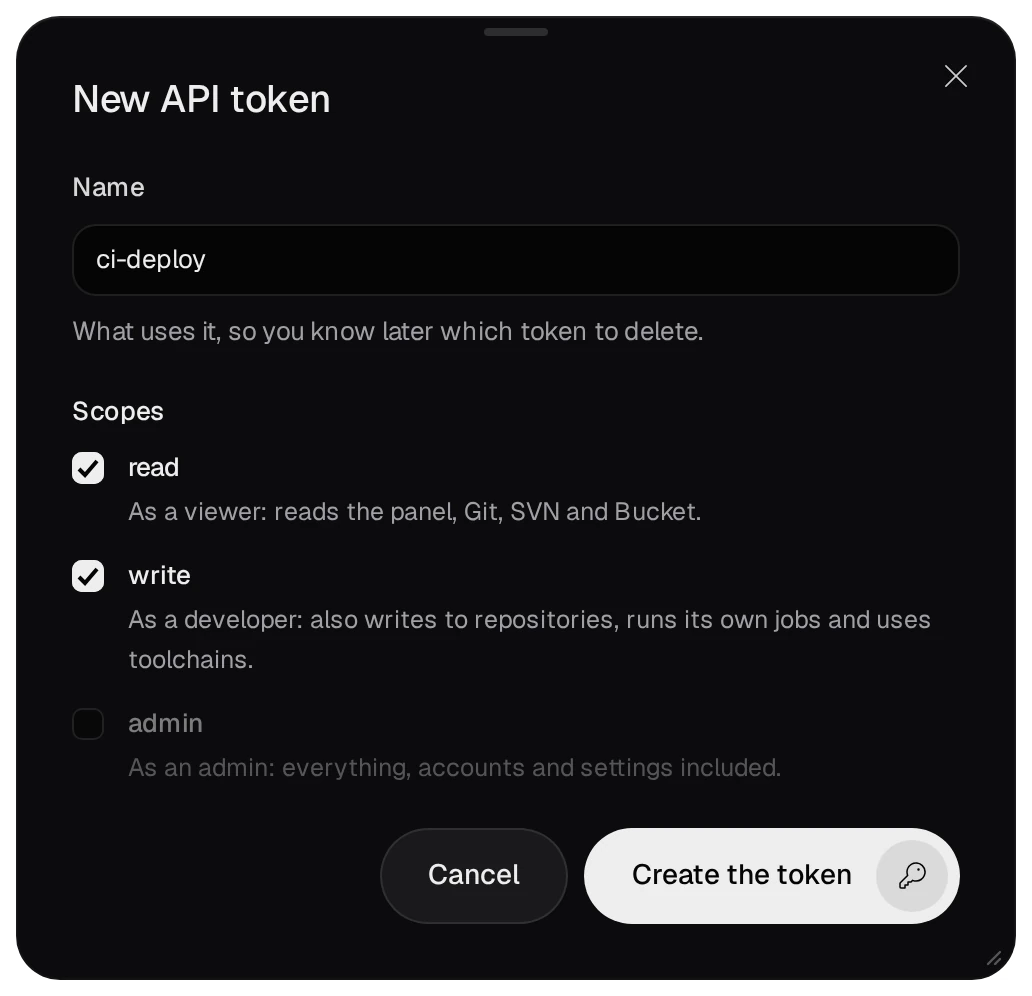
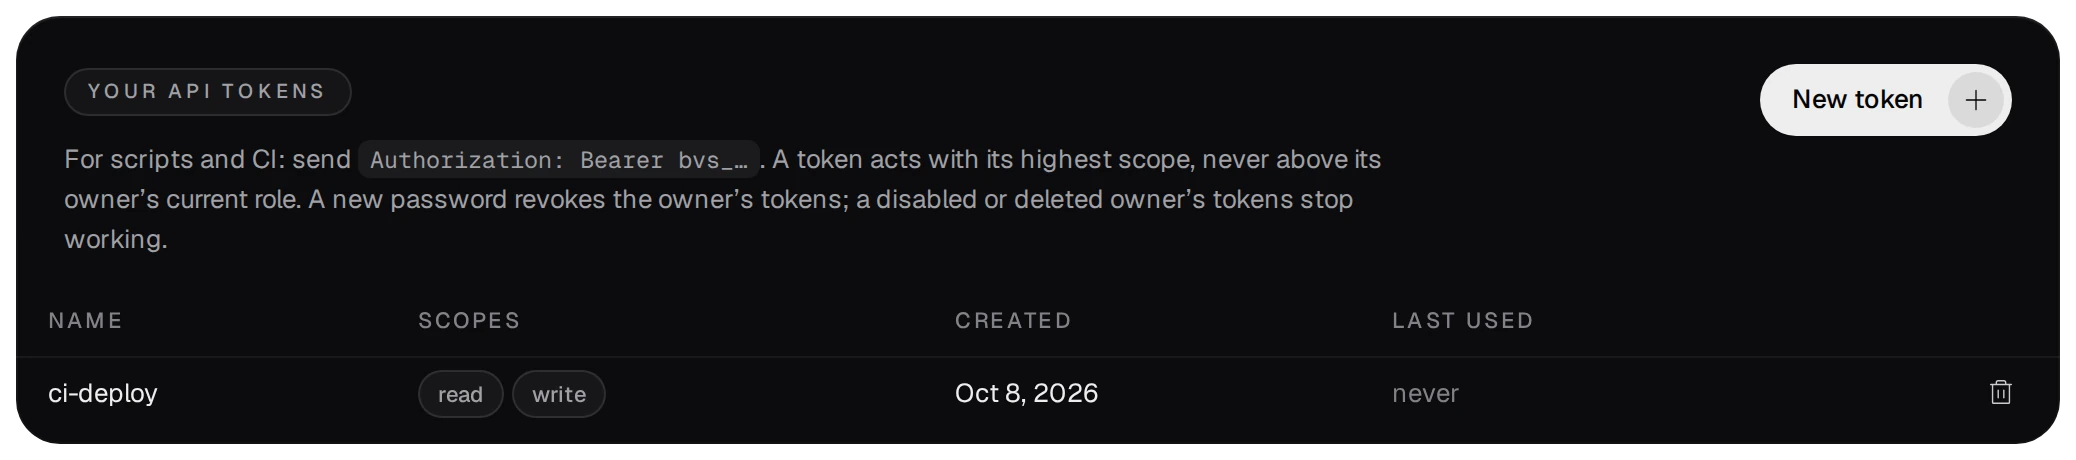
Ett skript eller CI-jobb använder en API-token i stället för lösenord. Tryck på New token under Your account, ge den ett namn som beskriver användningen och välj behörighetsomfång.
- Omfången
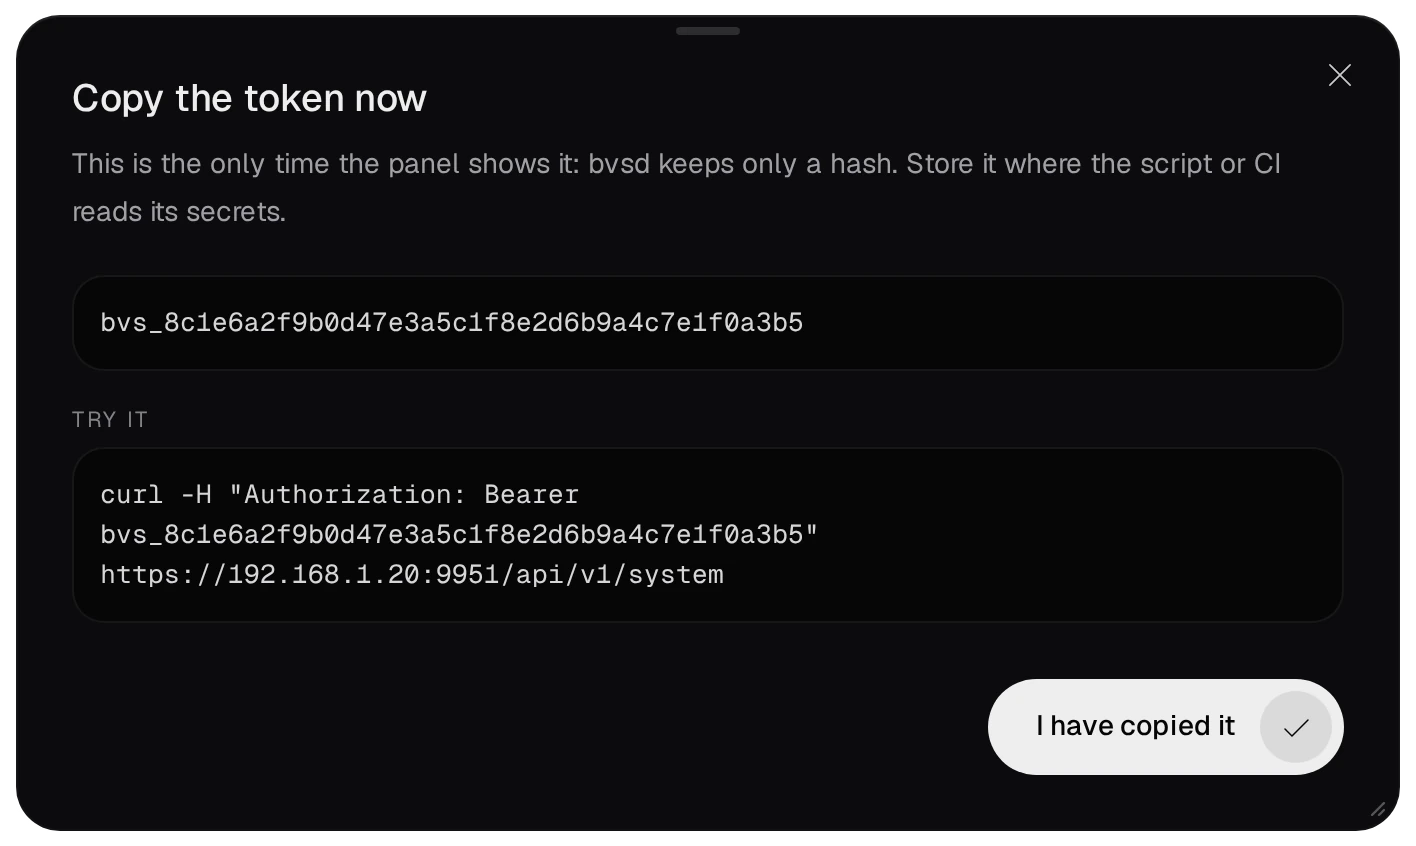
read,writeochadminmotsvarar rollerna viewer, developer och admin. En token använder sitt högsta omfång, aldrig över ägarens nuvarande roll. Inget omfång motsvarar member; en member skapar read-token. - Token visas en gång; bvsd sparar bara dess hash. Ett skript skickar den som
Authorization: Bearer bvs_…. - Ett nytt lösenord återkallar ägarens alla token. Token från ett inaktiverat konto slutar fungera.
- En token kan inte ändra lösenord eller tvåfaktorsautentisering och inte skapa eller radera token. En läckt token kan därför inte låsa ute ägaren. Radera oanvända token: allt som fortsätter skicka dem får 401.
05Felaktiga lösenord och spärrar
- Fem misslyckade inloggningar inom 15 minuter från en adress spärrar adressen i 15 minuter, även med rätt lösenord. En IPv6-klient räknas som sitt /64-nät.
- Fem fel för ett konto från en adress spärrar kontot från den adressen i 15 minuter.
- Fel för ett konto från många adresser fördröjer nästa inloggningar från 125 ms till 2 sekunder. Från det lokala nätverket spärrar de aldrig kontot.
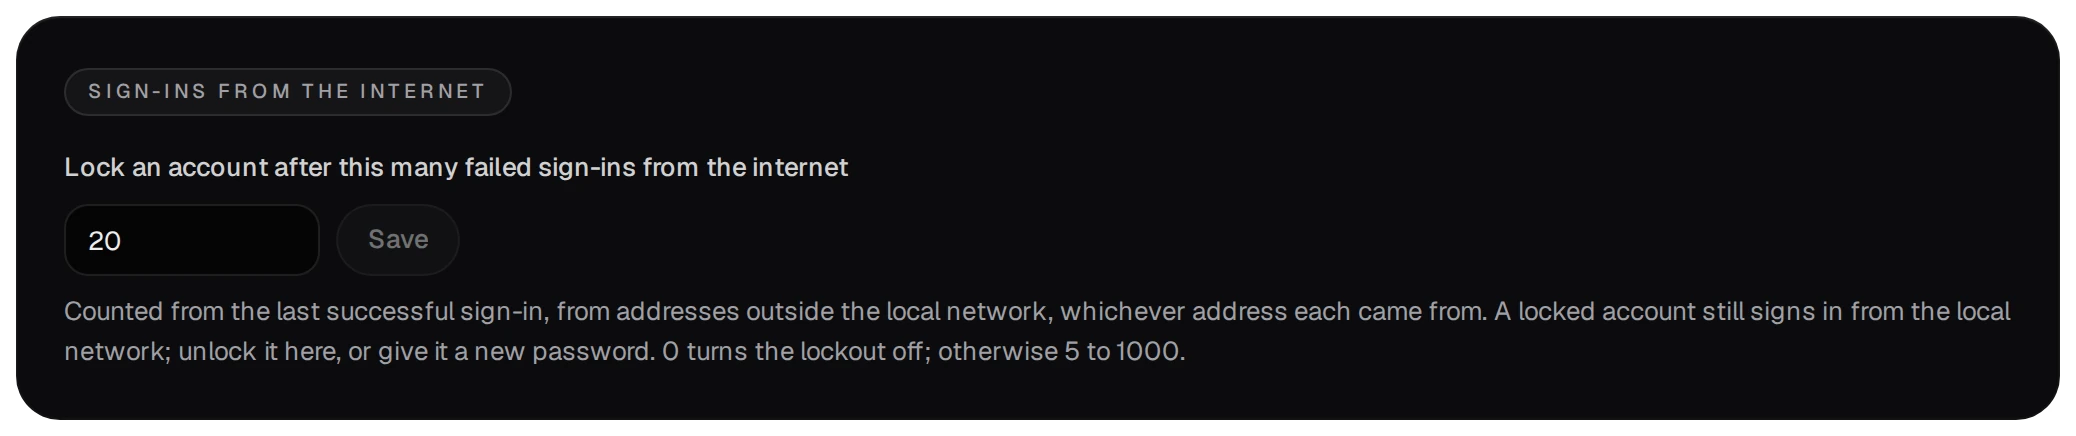
- Från internet spärrar 20 fel för ett konto sedan dess senaste lyckade inloggning internetåtkomsten, oavsett adresserna. Kontot kan fortfarande logga in från det lokala nätverket. Antalet ställs in på sidan Users; 0 slår av spärren.
Bakom en omvänd proxy räknar panelen den rapporterade adressen bara om proxyn är betrodd. Annars räknas varje klient som proxyns adress, och fem felaktiga lösenord från vem som helst låser ute alla.
06Vad en administratör kan göra
På sidan Users öppnar administratören ett konto via dess rad.
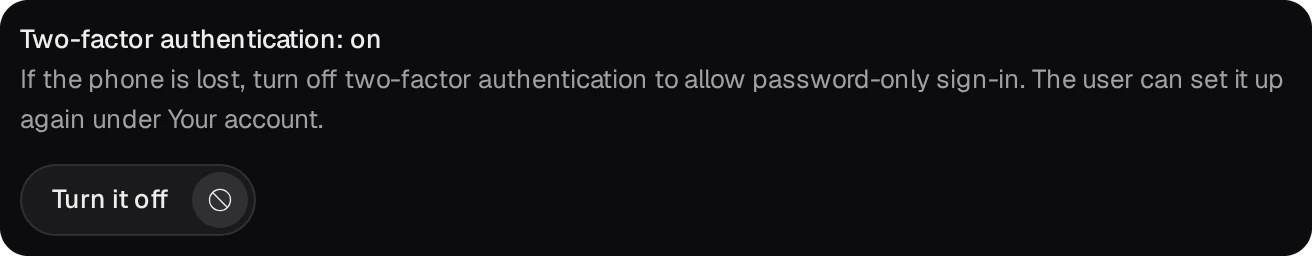
- Förlorad telefon: Turn it off under Two-factor authentication. Då räcker lösenordet tills kontot ställer in funktionen igen.
- Konto spärrat från internet: Unlock eller ett nytt lösenord.
- Set a new password avslutar kontots sessioner och återkallar dess API-token.
- Att inaktivera ett konto avslutar genast dess sessioner och stoppar dess token; data finns kvar. Den sista aktiva administratören kan inte nedgraderas, inaktiveras eller raderas.
- Cronjobb för ett inaktiverat konto eller ett konto med rollen member eller viewer finns kvar men körs inte. Radering av kontot raderar dess jobb (från version 1.0.0-52, Schemalagda jobb).
07När administratören är utelåst
NAS:ens administratör återställer valfritt konto via en SSH-session på NAS:en. Kommandona talar med bvsd genom en socket som bara root kan öppna, och varje kommando skrivs till log/audit.log i datamappen:
/usr/bin/bucketvs/bin/bvs user list
/usr/bin/bucketvs/bin/bvs user password administrator
/usr/bin/bucketvs/bin/bvs user totp-reset administrator
/usr/bin/bucketvs/bin/bvs user unlock administrator
bvs user passwordsätter ett nytt slumpmässigt lösenord med 20 tecken och visar det. Kontot måste välja ett eget vid nästa inloggning; sessionerna avslutas och API-token återkallas.bvs user totp-resetslår av tvåfaktorsautentisering för kontot.bvs user unlockhäver spärren efter för många felaktiga lösenord från internet.