Accounts, tweefactorauthenticatie en API-tokens
Bucket & Code Server IDE heeft eigen accounts: één account meldt zich met dezelfde naam en hetzelfde wachtwoord aan bij het paneel, Git, SVN, Bucket en de editor. QTS-accounts werken hier niet. Deze handleiding behandelt tweefactorauthenticatie, de wachtwoorden die git en WebDAV daarbij gebruiken, API-tokens voor scripts en toegang herstellen na te veel verkeerde wachtwoorden.
- Rollenviewer, member, developer, admin
- 2FAeen code van je telefoon
- Clientstoegangstoken, appwachtwoord
- Tokensvoor scripts en CI
- Blokkadesen toegang herstellen
De afbeeldingen tonen het paneel met de hier beschreven invoer. De ontwikkelaar heet ola en de beheerder ewa; de QR-code is vervaagd en de sleutel, het appwachtwoord en het token zijn voorbeelden. De afbeeldingen van tweefactorauthenticatie en het appwachtwoord komen uit de testgegevens van het paneel.
01Rollen
| Rol | Bevoegdheden |
|---|---|
| viewer / member | viewer leest het paneel; Backups, Storage, Users en Logs zijn voor beheerders. member schrijft ook naar Git, SVN en Bucket waar schrijftoegang is verleend, maar krijgt geen editor, crontaken of builds. Geen van beide rollen maakt Git-repositories of organisaties. member mag niet pushen naar een Git-repository die eigendom is van of wordt beheerd door een account onder developer, en bij ingeschakelde CI evenmin naar een repository met Actions aan |
| developer | opent ook de editor, bouwt apps, voert eigen crontaken uit en publiceert pakketten in de NAS-repository (een beheerder neemt ze op in de lijst) |
| admin | alles: accounts, instellingen, opslag, netwerk, modules, apps activeren en kernelmodules laden |
De rol developer heeft rootrechten op de NAS: de editorterminal, de cronopdrachten en de CI-workflows van repositories waarnaar het account kan pushen, draaien als root. Geef deze rol alleen aan mensen aan wie je het beheerderswachtwoord van de NAS zou geven. Schakel voor elke developer en admin tweefactorauthenticatie in voordat iets op internet wordt gepubliceerd.
02Tweefactorauthenticatie inschakelen
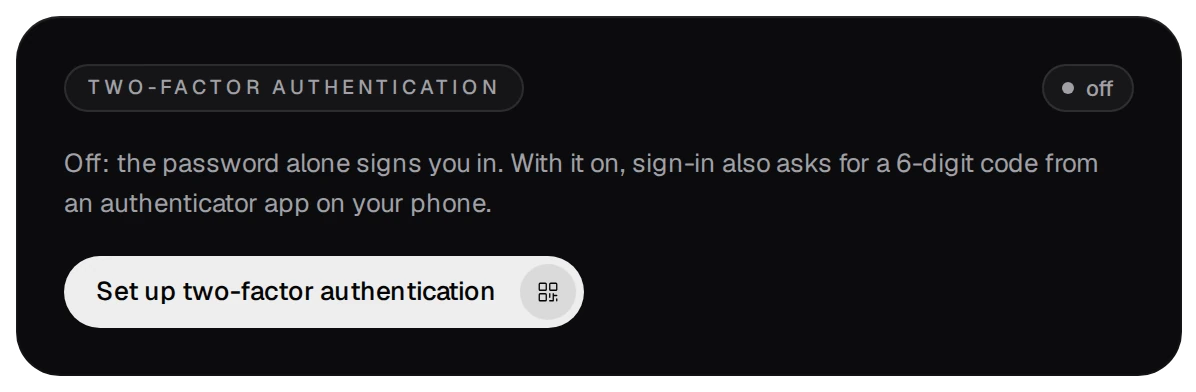
Elk account schakelt dit zelf in onder Your account (de knop onderaan de activiteitenbalk).
- Druk op Set up two-factor authentication.
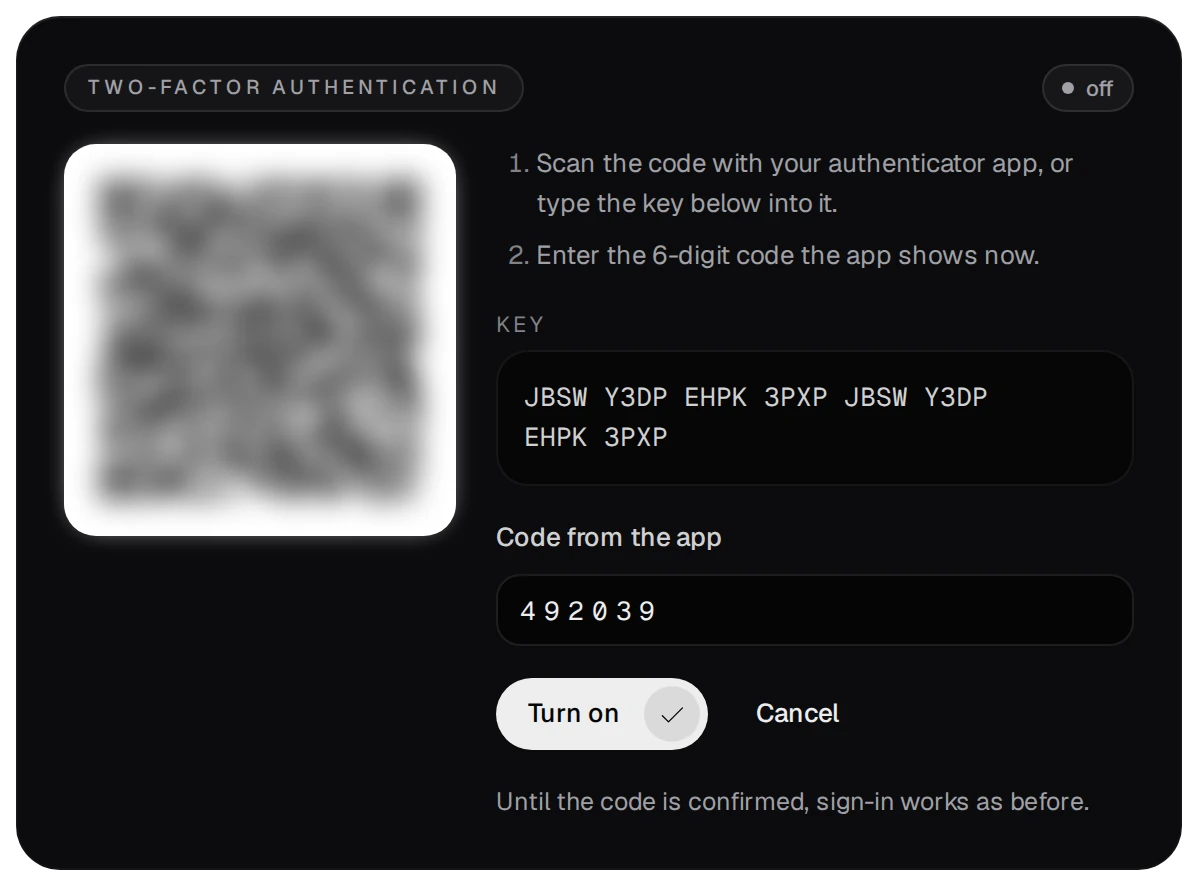
- Scan de QR-code met een authenticator-app op je telefoon of voer de sleutel daarin in. Vul de huidige zescijferige code in en druk op Turn on. Tot de code bevestigd is, werkt aanmelden als voorheen.
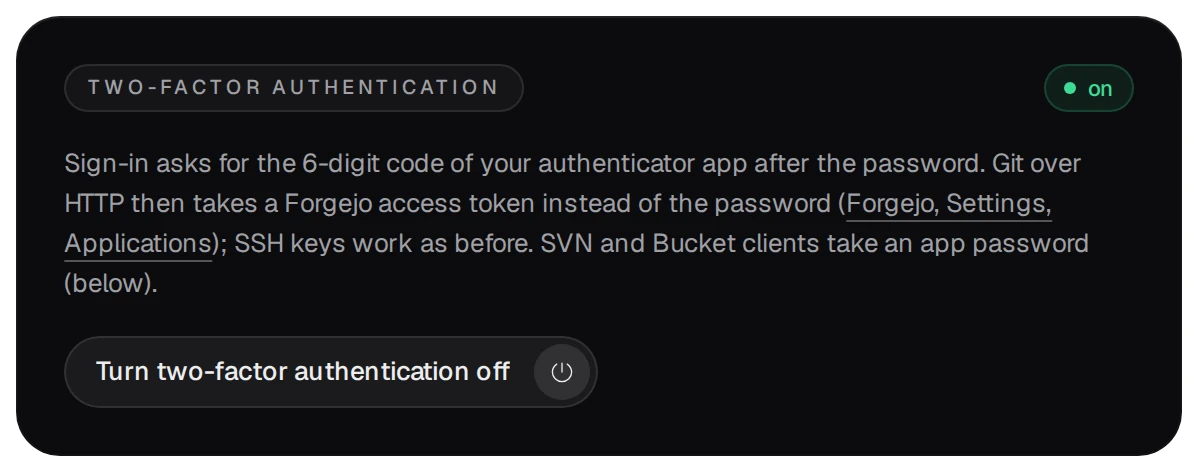
- Voortaan vraagt aanmelden na het wachtwoord om een code.
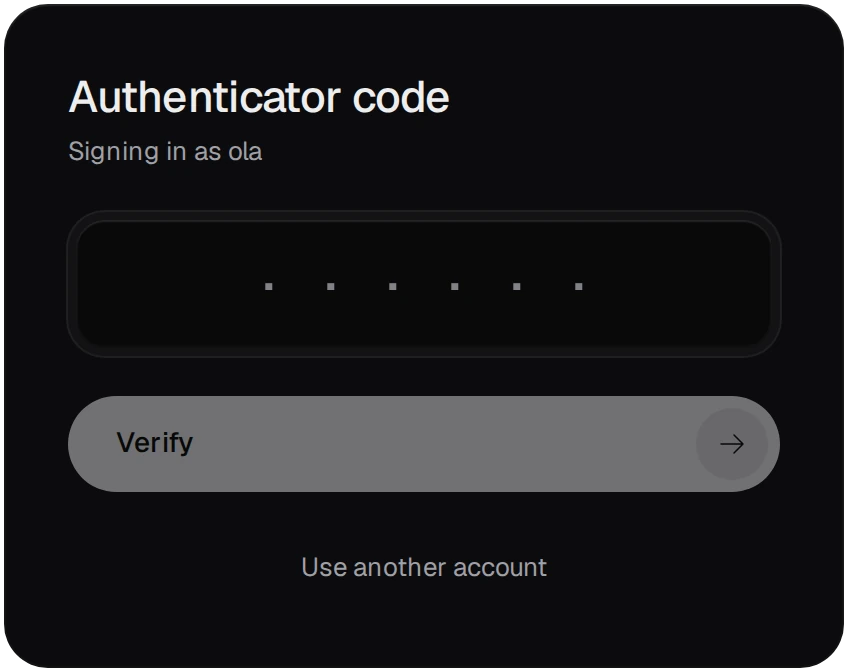
- Een code heeft 6 cijfers en verandert elke 30 seconden. Een code van 30 seconden eerder of later wordt ook geaccepteerd. Dezelfde code wordt nooit tweemaal geaccepteerd.
- Werkt een nieuwe code niet, dan loopt de telefoonklok waarschijnlijk verkeerd: schakel automatische tijd in.
- Voor het uitschakelen van tweefactorauthenticatie is je wachtwoord nodig.
03Git, SVN en Bucket met tweefactorauthenticatie
Met tweefactorauthenticatie accepteren git-, SVN- en WebDAV-clients je accountwachtwoord niet meer. Ze gebruiken:
- Git via HTTP of HTTPS: een Forgejo-toegangstoken, in Forgejo gemaakt onder Settings → Applications. SSH-sleutels werken als voorheen.
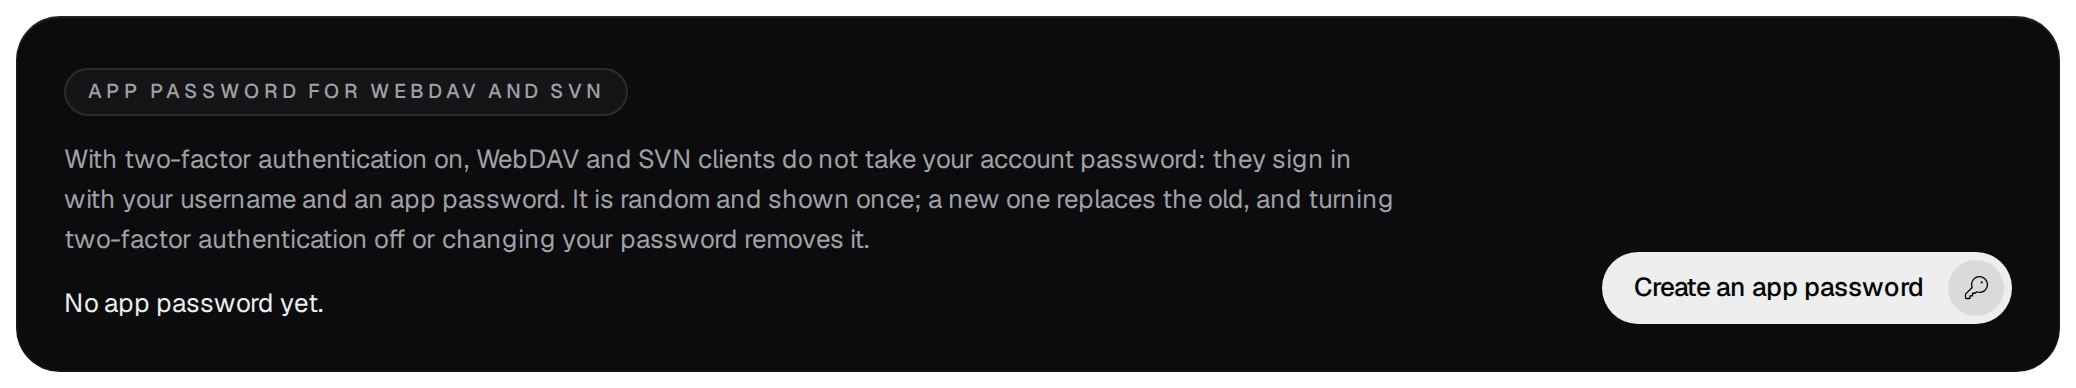
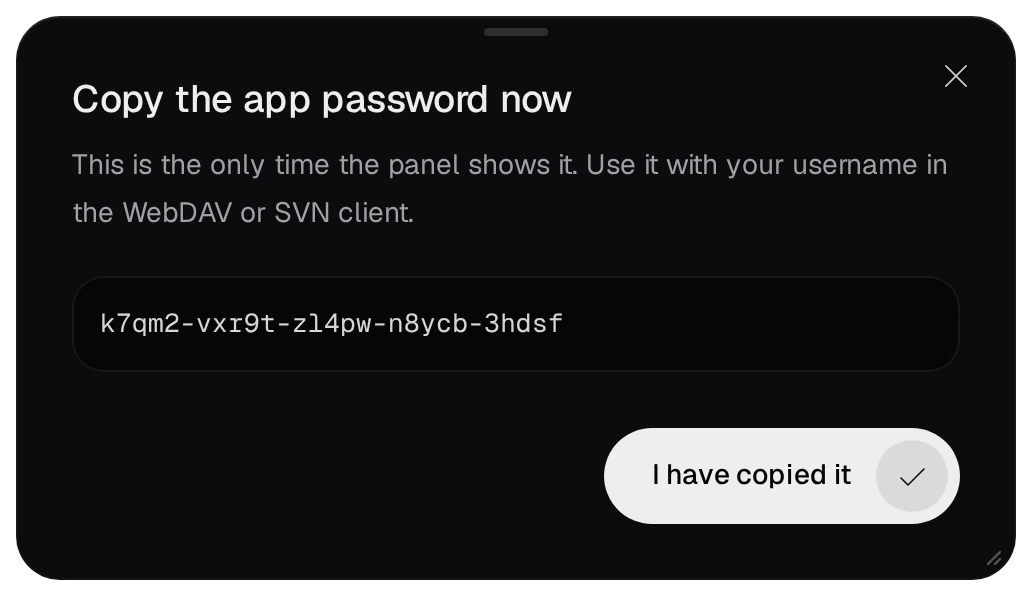
- SVN- en WebDAV-clients: een appwachtwoord, gemaakt onder Your account. Het bestaat uit 25 willekeurige tekens in vijf groepen en wordt eenmaal getoond. Een nieuw vervangt het oude; je wachtwoord wijzigen of tweefactorauthenticatie uitschakelen verwijdert het.
04API-tokens voor scripts en CI
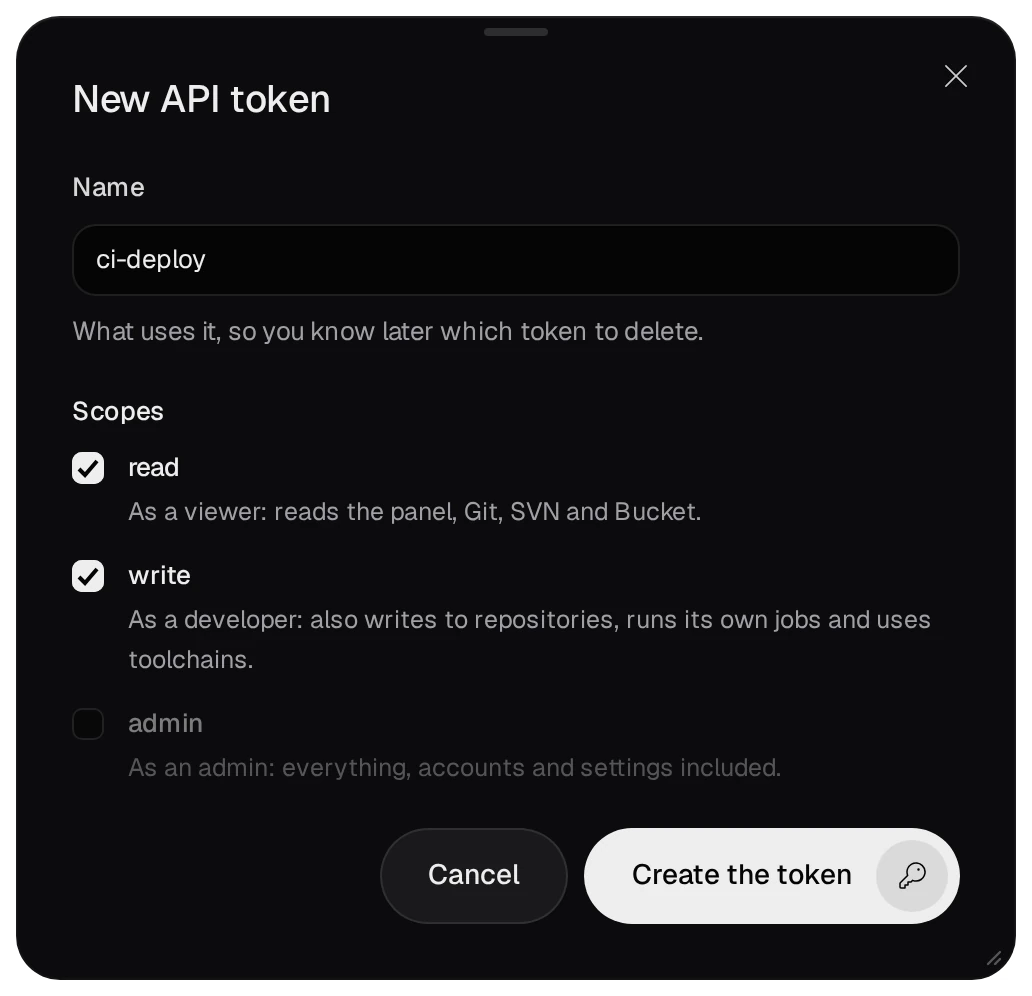
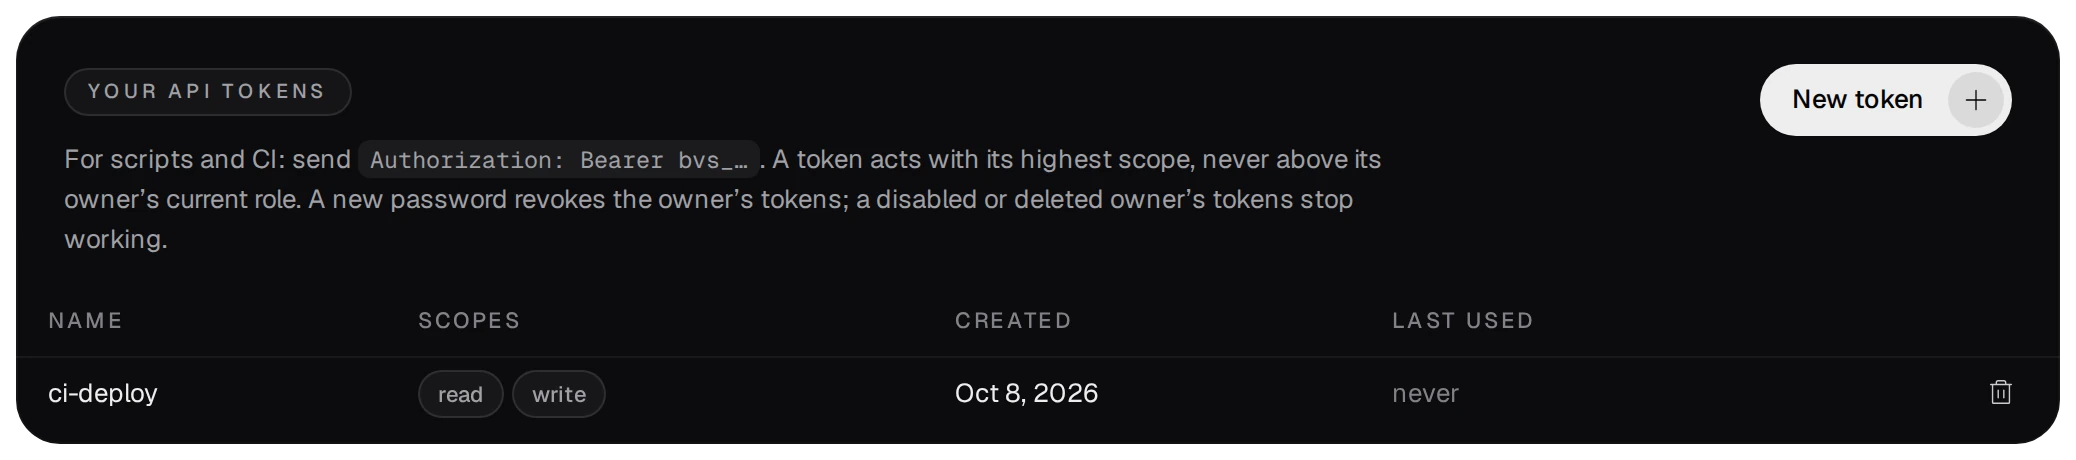
Een script of CI-taak gebruikt een API-token in plaats van een wachtwoord. Druk onder Your account op New token, geef het een naam die het gebruik beschrijft en kies de bereiken.
- De bereiken
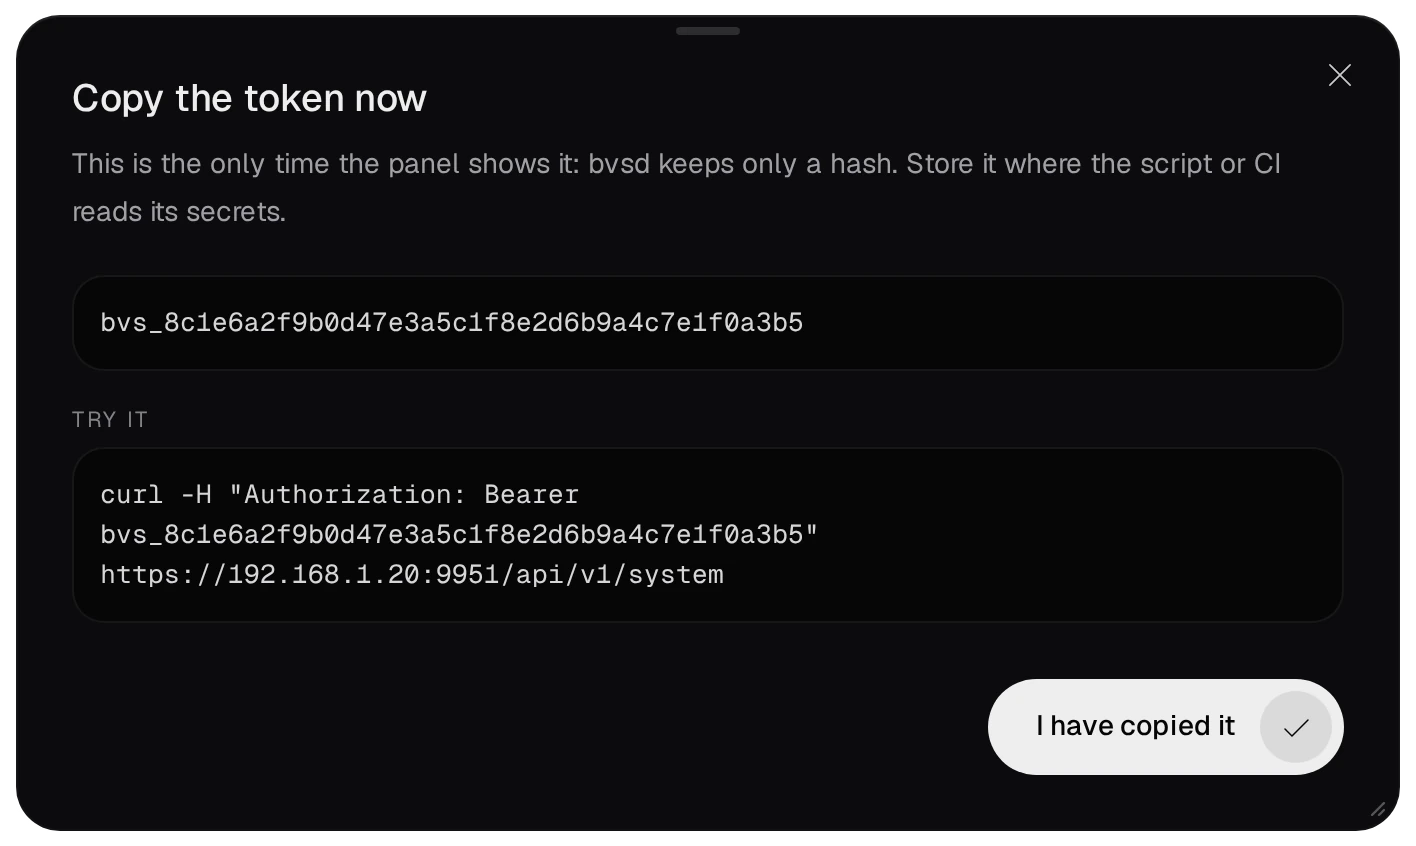
read,writeenadminstaan voor de rollen viewer, developer en admin. Een token werkt met zijn hoogste bereik, nooit boven de huidige rol van de eigenaar. Geen bereik staat voor member; een member maakt read-tokens. - Het token wordt eenmaal getoond; bvsd bewaart alleen de hash. Een script verstuurt het als
Authorization: Bearer bvs_…. - Een nieuw wachtwoord trekt alle tokens van de eigenaar in. Tokens van een uitgeschakeld account werken niet meer.
- Een token kan geen wachtwoord of tweefactorauthenticatie wijzigen en geen tokens maken of verwijderen. Een gelekt token kan de eigenaar dus niet buitensluiten. Verwijder ongebruikte tokens: alles wat ze blijft sturen, krijgt 401.
05Verkeerde wachtwoorden en blokkades
- Vijf mislukte aanmeldingen binnen 15 minuten vanaf één adres blokkeren dat adres 15 minuten, ook met het juiste wachtwoord. Een IPv6-client telt als zijn /64-netwerk.
- Vijf fouten voor één account vanaf één adres blokkeren dat account vanaf dat adres 15 minuten.
- Fouten voor één account vanaf meerdere adressen vertragen volgende aanmeldingen van 125 ms tot 2 seconden. Vanuit het lokale netwerk blokkeren ze het account nooit.
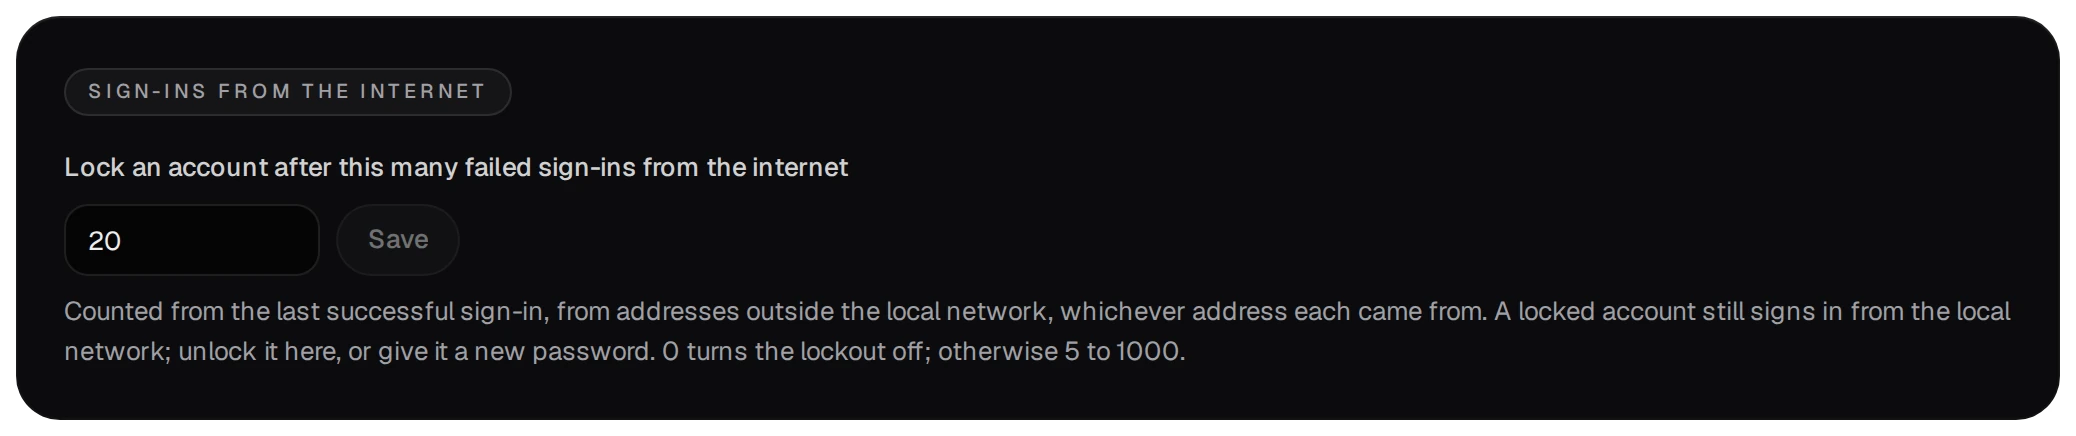
- Vanaf internet blokkeren 20 mislukte aanmeldingen voor één account sinds de laatste geslaagde aanmelding het aanmelden vanaf internet, ongeacht de gebruikte adressen. Aanmelden via het lokale netwerk blijft mogelijk. Het aantal staat op de pagina Users; 0 schakelt deze blokkade uit.
Achter een reverseproxy telt het paneel het gemelde adres alleen als die proxy vertrouwd is ingesteld. Anders telt elke client als het proxyadres en sluiten vijf verkeerde wachtwoorden van wie dan ook iedereen buiten.
06Wat een beheerder kan doen
Op de pagina Users opent een beheerder een account via de bijbehorende rij.
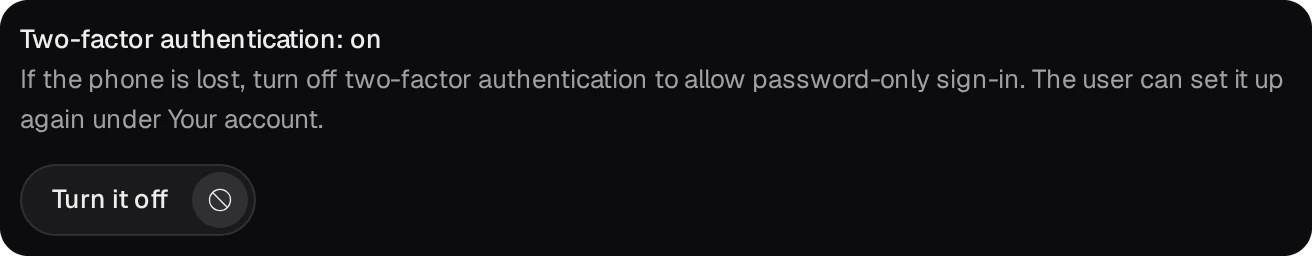
- Telefoon kwijt: Turn it off onder Two-factor authentication. Daarna volstaat het wachtwoord totdat het account de functie opnieuw instelt.
- Account geblokkeerd vanaf internet: Unlock of een nieuw wachtwoord.
- Set a new password beëindigt de accountsessies en trekt de API-tokens in.
- Een account uitschakelen beëindigt direct zijn sessies en stopt zijn tokens; de gegevens blijven. De laatste actieve beheerder kan niet worden gedegradeerd, uitgeschakeld of verwijderd.
- Crontaken van een uitgeschakeld account of een account met de rol member of viewer blijven bestaan maar draaien niet. Het account verwijderen wist zijn taken (vanaf versie 1.0.0-52, Geplande taken).
07Als de beheerder buitengesloten is
De NAS-beheerder herstelt elk account via een SSH-sessie op de NAS. Deze opdrachten spreken bvsd aan via een socket die alleen root mag openen; elke opdracht wordt vastgelegd in log/audit.log in de gegevensmap:
/usr/bin/bucketvs/bin/bvs user list
/usr/bin/bucketvs/bin/bvs user password administrator
/usr/bin/bucketvs/bin/bvs user totp-reset administrator
/usr/bin/bucketvs/bin/bvs user unlock administrator
bvs user passwordstelt een nieuw willekeurig wachtwoord van 20 tekens in en toont het. Het account moet bij de volgende aanmelding een eigen wachtwoord kiezen; zijn sessies eindigen en zijn API-tokens worden ingetrokken.bvs user totp-resetschakelt tweefactorauthenticatie voor het account uit.bvs user unlockheft de blokkade na te veel verkeerde wachtwoorden vanaf internet op.